
Il ricercatore NeonStride (@Arn0Stride7) ha condiviso i risultati di un’intensa attività di ricerca sulla sicurezza del firmware 14.10 della console PlayStation 5.
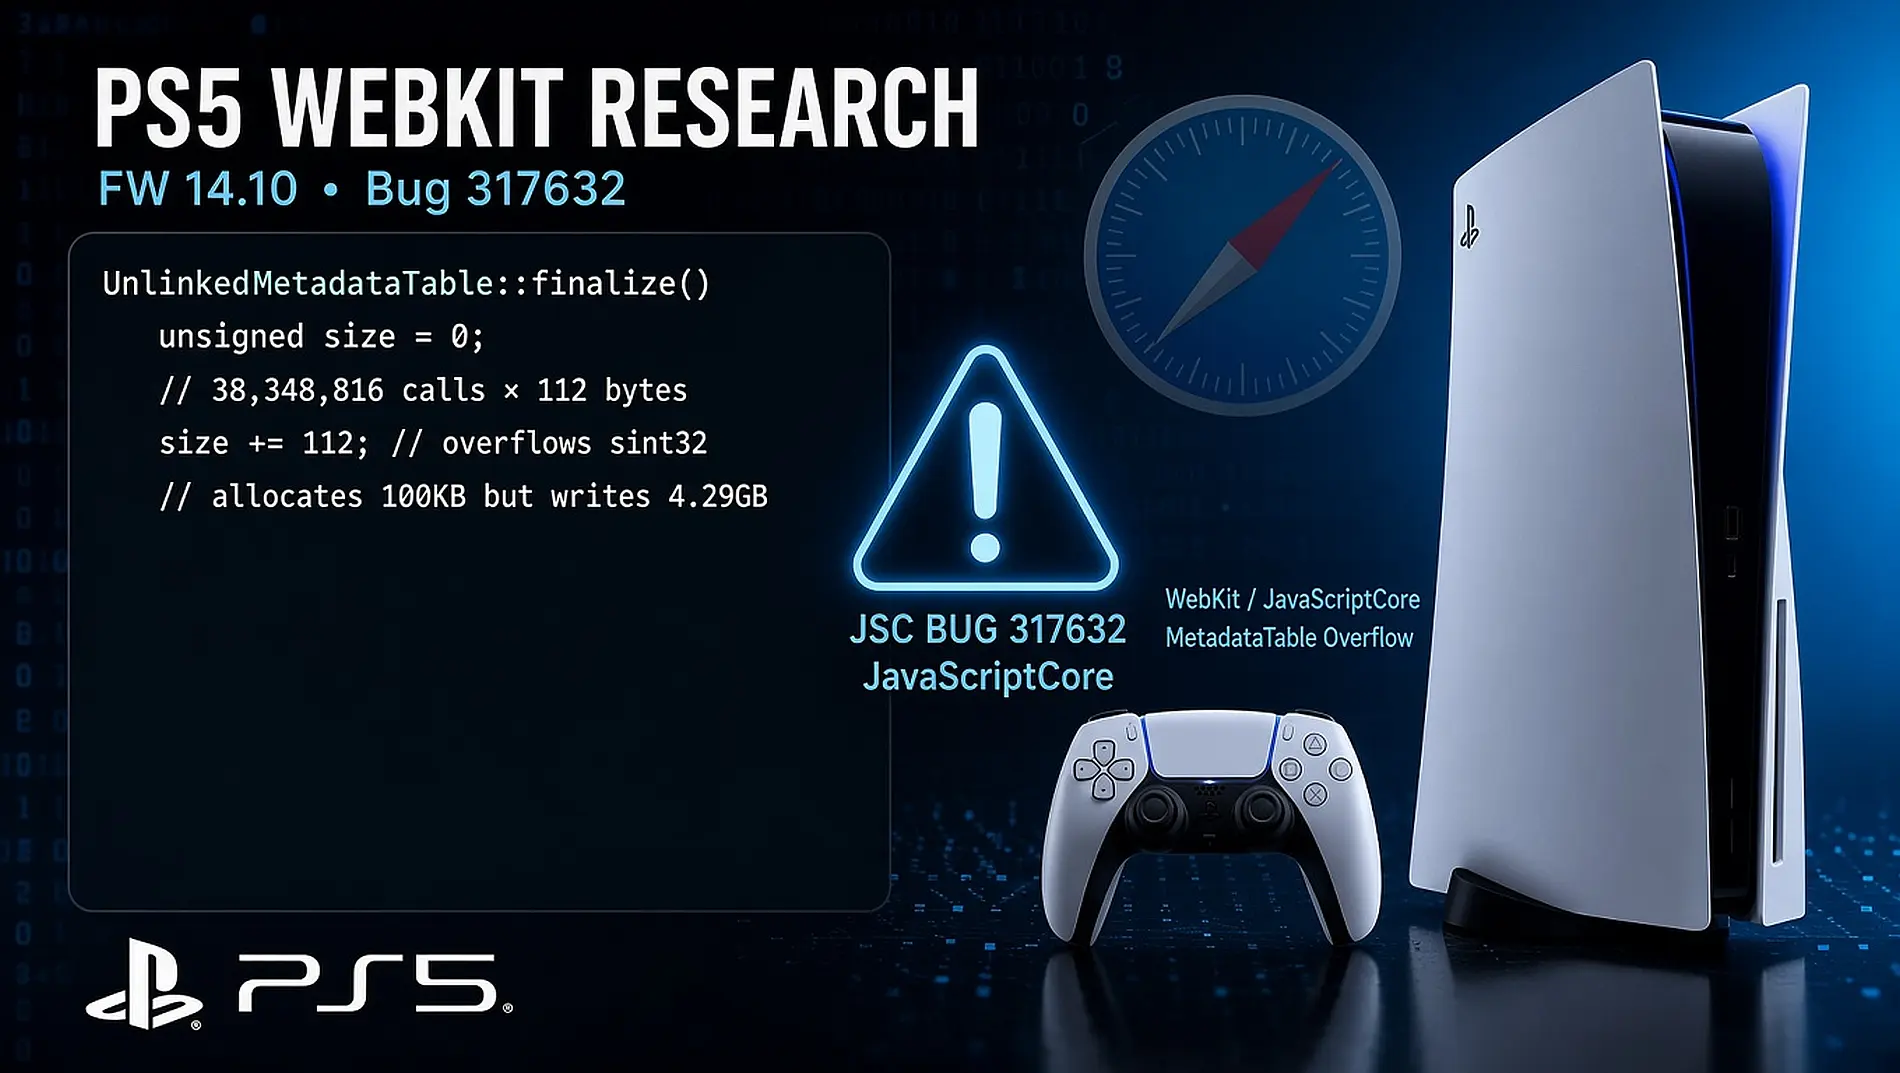
Il lavoro raccolto nella repository open source PS5-14.10-Jailbreak-Research documenta test eseguiti direttamente su una console reale e approfondisce una vulnerabilità del motore JavaScriptCore, utilizzato dal browser della PS5.
Here’s my research of the PS5 FW 14.10 in case you want to take a look and participate. It’s been fun and hopefully soon someone will find a way to achieve the Jailbreak.
https://t.co/28GyGJtiXQThanks @Devon8zzh for the coins to pay for Claude Code, and funding the @deepseek_ai /@Zai_org account.
— NeonStride (@Arn0Stride7) October 18, 2026
Non siamo ancora davanti a un nuovo jailbreak pronto per essere utilizzato, ma i risultati pubblicati rappresentano un punto di partenza concreto per proseguire lo studio delle protezioni software della console Sony.
Il progetto mostra infatti che, anche sul firmware 14.10, esistono ancora aspetti del browser che meritano di essere analizzati, sebbene il percorso verso il controllo completo del sistema sia tutt’altro che concluso.
Per comprendere l’interesse suscitato da questa ricerca bisogna considerare la situazione attuale del jailbreak PS5.
Le catene di exploit pubbliche possono funzionare soltanto su specifiche versioni del firmware, perché gli aggiornamenti di sistema introducono correzioni che possono interrompere passaggi fondamentali dell’attacco.
La ricerca di NeonStride si concentra proprio sul firmware 14.10, una versione sulla quale le vulnerabilità WebKit utilizzate in precedenza dall’exploit Relapse risultano corrette secondo i test documentati nel repository.
Questo significa che non è possibile riutilizzare semplicemente i vecchi metodi per ottenere gli stessi risultati: occorre individuare nuove debolezze e capire come sfruttarle in una catena di exploit.
È in questo contesto che nasce il progetto, con un approccio basato su verifiche pratiche, analisi del comportamento del browser e condivisione pubblica dei risultati.
Uno degli aspetti più interessanti riguarda la metodologia utilizzata. I test non si basano esclusivamente su ipotesi teoriche o su un ambiente emulato, ma su prove eseguite direttamente sul browser di una PlayStation 5 con firmware 14.10.
L’ambiente esaminato utilizza Safari 17.0 con AppleWebKit 605.1.15. Il motore JavaScript opera con il JIT disabilitato, affidandosi quindi al solo interprete LLInt.
Anche la disponibilità di alcune funzionalità del browser, tra cui WebAssembly, SharedArrayBuffer, WebGL e IndexedDB, è stata verificata e documentata.
Poiché il codice binario del WebKit utilizzato dalla console non è pubblicamente disponibile, il ricercatore ha preso come riferimento lo snapshot open source WebKit-1200, risalente a dicembre 2023.
Le informazioni ricavate dal codice vengono poi confrontate con il comportamento effettivo della PS5 attraverso una serie di test specifici.
Al centro dell’indagine si trova JavaScriptCore Bug 317632, un problema di integer overflow nella funzione UnlinkedMetadataTable::finalize().
In termini semplici, la funzione utilizza un accumulatore numerico senza verificare correttamente che il valore non superi il limite previsto per un intero senza segno a 32 bit.
In presenza di un numero molto elevato di chiamate, il valore calcolato può superare tale limite e ripartire da un numero molto più piccolo.
La documentazione descrive uno scenario in cui 38.348.816 chiamate da 112 byte producono un totale di 4.295.067.392 byte. A causa dell’overflow, il valore viene ridotto a 100.096 byte.
L’allocatore riserva quindi un buffer di circa 100 KB, mentre l’interprete prosegue con una scrittura che può estendersi molto oltre i limiti della memoria assegnata.
Il risultato è una scrittura fuori dai limiti del buffer, una condizione potenzialmente interessante per la ricerca di vulnerabilità sfruttabili.
Tuttavia, riuscire a provocare una corruzione della memoria non significa automaticamente poter controllare il flusso di esecuzione o ottenere privilegi superiori. Sono necessari ulteriori passaggi per trasformare un comportamento anomalo in una primitiva di exploit affidabile.
I risultati ottenuti durante i test
La repository documenta 84 probe sviluppate nell’arco di nove sessioni di lavoro distribuite su tre giorni. Le prove hanno permesso di confermare che l’overflow si attiva effettivamente sulla console e di studiare come la disposizione degli oggetti nell’heap influenzi la posizione in cui avviene la scrittura.
Una tecnica di heap grooming, descritta come bait and switch, consente di preparare la memoria in modo da indirizzare la scrittura verso oggetti selezionati. I test hanno evidenziato la corruzione di 14 oggetti JSString, il cui valore .length risulta alterato dopo l’overflow.
Un altro dettaglio importante è che i dati che contengono i caratteri delle stringhe, gestiti da StringImpl, rimangono intatti nei test descritti.
La corruzione interessa invece una parte dell’intestazione degli oggetti JSString. Le prove indicano inoltre che l’overflow si verifica durante l’esecuzione del codice, non nella fase di compilazione.
Non tutte le strategie sperimentate hanno dato risultati positivi: alcuni tentativi basati su stringhe generate con gradienti hanno provocato arresti anomali del browser, a causa dell’elevato numero di oggetti intermedi creati e delle conseguenti modifiche alla disposizione della memoria.
La ricerca ha quindi raggiunto un risultato significativo nell’attivazione e nello studio della vulnerabilità, ma non ha ancora dimostrato una catena completa capace di sfruttarla per ottenere l’esecuzione di codice nativo.
Secondo la stima pubblicata dagli autori, il progetto si trova a circa il 30% del percorso verso il kernel. Sono stati completati l’individuazione del bug, la sua attivazione sulla console, le prove di heap grooming e la corruzione degli oggetti JavaScript.
La fase di estrazione dei dati utili a individuare gli indirizzi in memoria, necessaria anche per affrontare le protezioni ASLR, è ancora in corso.
Non sono invece state completate le fasi successive, che comprendono la lettura e scrittura arbitraria della memoria, l’esecuzione di codice attraverso WebKit, lo sviluppo di un exploit per il kernel e l’eventuale escalation dei privilegi.
Questa distinzione è fondamentale: una vulnerabilità confermata e una primitiva di corruzione della memoria costituiscono risultati reali, ma non equivalgono a un jailbreak completo.
Per arrivare a un risultato utilizzabile occorre concatenare più passaggi, dimostrare che funzionino in modo affidabile e superare le protezioni che separano il browser dal resto del sistema operativo.
Per il momento, dunque, il repository non offre una procedura completa per sbloccare una PS5 con firmware 14.10.
Il ruolo dell’intelligenza artificiale nella ricerca
Il progetto presenta anche un aspetto interessante sul piano del metodo di lavoro: l’impiego di più modelli di intelligenza artificiale per supportare l’analisi del codice, la modellazione dell’heap, la preparazione delle probe e la verifica dei risultati.
Nella repository vengono citati diversi modelli, tra cui Claude Opus 4.6, GPT-6.1, DeepSeek, GLM, Kimi e Qwen, utilizzati con compiti differenti. L’autore descrive quindi un approccio collaborativo nel quale gli strumenti di IA affiancano il lavoro di ricerca e la verifica tecnica.
È un esempio di come questi strumenti possano essere impiegati anche nell’analisi di sistemi complessi, senza che il loro utilizzo sostituisca la necessità di eseguire prove reali e verificare i risultati ottenuti sull’hardware di destinazione.
La ricerca di NeonStride non rende improvvisamente disponibile un jailbreak per il firmware 14.10, ma offre alla comunità nuovi elementi tecnici da studiare. La conferma dell’overflow sulla console e la documentazione dei suoi effetti costituiscono una base su cui proseguire il lavoro.
Il prossimo obiettivo è riuscire a ricavare informazioni affidabili dalla memoria e trasformare la corruzione degli oggetti JavaScript in primitive più potenti.
Solo dopo aver raggiunto questi traguardi sarà possibile valutare concretamente se la vulnerabilità possa diventare il punto di partenza di una catena di exploit più ampia.
Per chi possiede una PS5 aggiornata al firmware 14.10, è quindi ancora presto per parlare di uno sblocco imminente. Chi segue la scena homebrew può invece monitorare gli sviluppi attraverso la documentazione pubblica, che permette di distinguere i risultati già confermati dalle fasi ancora da completare.
La ricerca sul firmware 14.10 prosegue, ma la strada verso un jailbreak completo resta lunga. Per ora, il risultato più importante è aver dimostrato che una nuova vulnerabilità del browser può essere attivata sulla console e studiata in modo sistematico: un passo concreto, senza confonderlo con uno sblocco già disponibile.
Alcune parti di questo articolo sono state generate con l’aiuto dell’intelligenza artificiale. Questo articolo contiene link affiliati a Amazon. Se acquisti tramite questi link, potrei guadagnare una commissione senza costi aggiuntivi per te.🔥 Prodotti in promozione e articoli più venduti: PS5
Vedi altri prodotti PS5
Ultimo aggiornamento 2026-10-21 / Link di affiliazione / Immagini da Amazon Product Advertising API