
La scena PlayStation 5 torna a muoversi e questa volta lo fa con una release che potrebbe interessare una fetta molto più ampia di utenti. Prende il nome di Relapse-Exploit, la nuova catena di exploit per PlayStation 5 che estende il supporto dal firmware 7.00 fino al 13.60.
Si tratta di un passaggio particolarmente significativo per la scena homebrew, considerando l’ampia fascia di firmware coinvolta. Il progetto è stato sviluppato da Nathan Fargo (@ntfargo) con il contributo di diversi ricercatori e sviluppatori della scena, tra cui ufm42, Sonic-Iso, Jordy e Dr. Yenyen.
— Nathan Fargo (@ntfargo) September 29, 2026
Il cuore del progetto è una vera e propria exploit chain, composta da una vulnerabilità nel browser WebKit e da un successivo exploit del kernel.
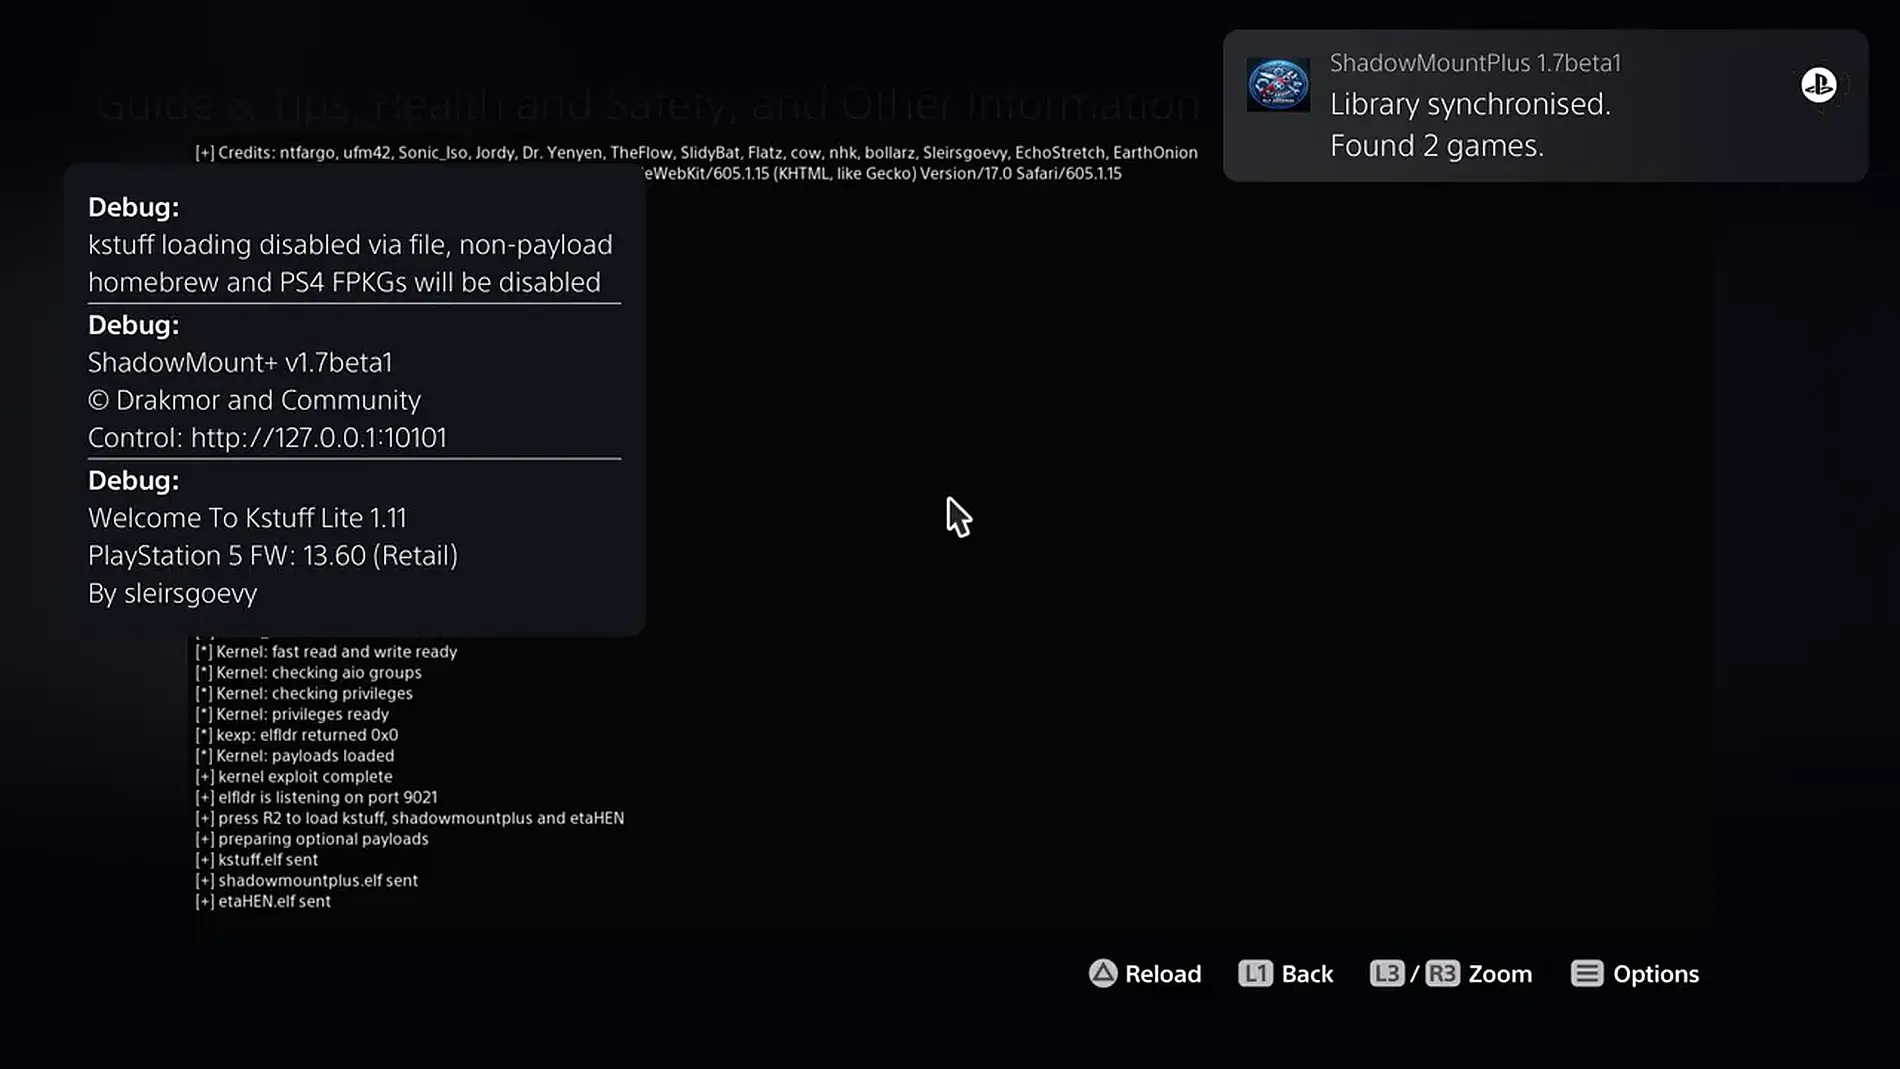
La prima parte dell’attacco viene eseguita attraverso il browser della PS5. Una volta completata questa fase, la catena prosegue verso il kernel, dove permette di ottenere capacità di kernel read/write.
È proprio questo passaggio a rendere Relapse particolarmente interessante: l’accesso al kernel apre infatti la strada all’esecuzione di codice con privilegi molto più elevati rispetto a quanto sarebbe possibile ottenere sfruttando solamente il browser.
Dopo l’esecuzione corretta della catena, Relapse avvia un ELF loader sulla porta 9021, consentendo di inviare alla console i payload compatibili.
Tra quelli già previsti dal progetto troviamo kstuff.elf, shadowmountplus.elf ed etaHEN.elf, strumenti che permettono di aggiungere diverse funzionalità tipiche della scena PS5, dall’esecuzione di homebrew al supporto per fPKG e al montaggio del filesystem.
Dietro il funzionamento di Relapse c’è una combinazione di vulnerabilità piuttosto sofisticata. La fase WebKit sfrutta un information leak proveniente da JavaScriptCore insieme a un mismatch nel pool di oggetti utilizzato dallo structured clone.
La combinazione di queste condizioni permette di arrivare alla corruzione di un TypedArray e di preparare il terreno per la fase successiva dell’attacco.
A quel punto entra in gioco l’exploit kernel. La catena utilizza un address leak e una race condition di tipo Use-After-Free associata alla system call aio_multi_wait.
Il risultato finale è l’ottenimento di primitive di lettura e scrittura della memoria del kernel, elemento fondamentale per proseguire con l’esecuzione dei payload.
Tutto questo avviene direttamente attraverso il browser della PlayStation 5, senza la necessità di utilizzare dischi particolari, salvataggi modificati o licenze specifiche.
Come avviare Relapse-Exploit
La procedura prevista dal progetto passa dal browser integrato nella console. Gli sviluppatori consigliano di impostare il DNS primario su 45.56.67.85 e successivamente raggiungere l’host di Relapse attraverso il percorso Manuale utente / User’s Guide della PS5.
Il progetto mette a disposizione anche una versione online dell’host, mentre chi preferisce eseguire il servizio direttamente dalla propria rete può utilizzare lo script serve.py.
Una volta caricata la pagina sulla console, è possibile avviare la catena di exploit. Se l’esecuzione andrà a buon fine, premendo  verranno inviati i payload previsti, permettendo di proseguire con le funzionalità offerte dall’ambiente homebrew.
Importante: Come spesso accade con gli exploit che coinvolgono WebKit, la procedura potrebbe richiedere più tentativi prima di essere completata correttamente. Un blocco del browser non significa necessariamente che qualcosa sia andato storto in modo permanente: in caso di crash è possibile ricaricare la pagina e riprovare. La fase kernel è invece più delicata. Un tentativo non riuscito può provocare un hang oppure un kernel panic, rendendo necessario il riavvio della console prima di poter ripetere la procedura.
Download: Source code Relapse-Exploit
Alcune parti di questo articolo sono state generate con l’aiuto dell’intelligenza artificiale. Questo articolo contiene link affiliati a Amazon. Se acquisti tramite questi link, potrei guadagnare una commissione senza costi aggiuntivi per te.🔥 Prodotti in promozione e articoli più venduti: PS5
Vedi altri prodotti PS5
Ultimo aggiornamento 2026-10-14 / Link di affiliazione / Immagini da Amazon Product Advertising API


Salve, quindi è possibile adesso su firmware 13.60 avviare Giochi PS4, homebrew, ma attualmente giochi compilati per ps5 che non sono di proprietà non è possibile avviarli giusto? Almeno questo è quello che ho capito e che sto comunque notando…
Backup di giochi PS4 e PS5, purtroppo l’ultimo aggiornamento di Wolverine necessita del firmware 14.00 e non è possibile eseguirlo
Uscirà un backport?
Per Wolverine è probabile, supporta il firmware 13.40 nelle prime versione, le successive versioni invece necessitano del firmware 14.00
Alla fine chiedevo se nn si potevano avviare i backup dei giochi sul 13.60, ma ho risolto perché davano errore, bastava iniettare i 3 payload necessari e installare i file in formato .exfat